



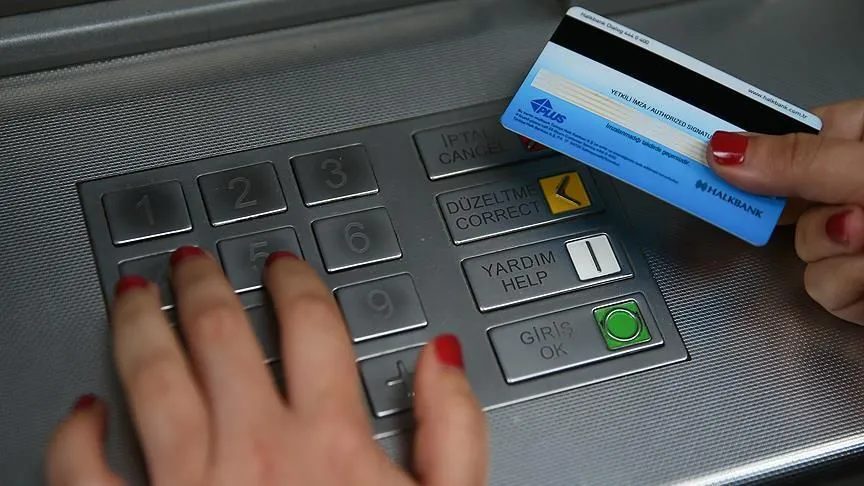
DataGenetics kurucusu Nick Berry tarafından 3,4 milyon şifre üzerinde yürütülen araştırma, bankacılık ve ödeme sistemlerinde kullanıcıların yüzde 27’sinin tahmin edilebilir PIN kodlarını tercih ettiğini ortaya koydu. Onet kaynaklı analize göre, toplamda 10 bin kombinasyon olasılığı bulunmasına karşın hesap güvenliği ciddi zafiyet barındırıyor.
İncelenen veri tabanında yer alan şifrelerin yaklaşık yüzde 19’luk bölümünü yalnızca “1234”, “1111” ve “0000” dizilimleri oluşturuyor. En sık kullanılan ilk 50 dört haneli kombinasyonun 30 adedinin “19” veya “20” ile başlaması, müşterilerin doğum yıllarını finansal varlık güvenliğinde sıklıkla parola olarak seçtiğini gösteriyor. Sosyal platformlardaki açık doğum tarihi verileri ise hesaplara erişim riskini artırıyor.
En Yaygın ve En Güvenli PIN Kombinasyonları
Araştırma verileri doğrultusunda sistemlerde en fazla tespit edilen ve yüksek risk taşıyan ilk 20 şifre arasında 1234, 0000, 7777, 2000, 2222, 9999, 5555, 1122, 8888, 2001, 1111, 1212, 1004, 4444, 6969, 3333, 6666, 1313, 4321 ve 1010 sıralanıyor.
İstatistiksel dağılımda tahmin olasılığı en düşük ve en az kullanılan 20 şifre kombinasyonu ise 8557, 8438, 9539, 7063, 6827, 0859, 6793, 0738, 6835, 8093, 9047, 0439, 8196, 6093, 7394, 9480, 8398, 7637, 9629 ve 8068 şeklinde belirlendi.
Hesap Güvenliğini Artırmaya Yönelik Önlemler
Bankacılık kurumları ve siber güvenlik otoriteleri, finansal varlıkların korunması amacıyla belirli adımların izlenmesini tavsiye ediyor:
Kişisel Bilgilerden Kaçınma: Doğum günü, evlilik tarihi veya telefon numarası uzantıları şifre olarak belirlenmemelidir.
Sıralı ve Tekrarlayan Sayılar: Ardışık veya aynı rakamdan oluşan sayı dizilimleri tercih edilmemelidir.
Özgün Şifreleme: Banka kartları, mobil cihazlar ve diğer güvenlik noktalarında aynı kod kullanılmamalıdır.
Otomatik Sistem Kodları: Finans kuruluşlarının rastgele ürettiği hazır PIN kodlarının, manuel belirlenen kombinasyonlara göre daha yüksek koruma sunduğu belirtiliyor.

Yorumlar kapalı.